“La vera novità non è collegare più strumenti a ChatGPT. È poter decidere, con maggiore precisione, chi può usare cosa e dove possono passare i dati.”
Da sapere in breve
- OpenAI ha ritirato i connettori sincronizzati gestiti dagli amministratori: per Google Drive, SharePoint e Microsoft Teams indica ora l’accesso in tempo reale tramite app.
- Gli amministratori Enterprise ricevono nuovi controlli su contenuti, app esterne, plugin e ChatGPT Sites, la funzione per creare e ospitare piccole applicazioni web aziendali.
- Un Site può collegarsi a un servizio della rete privata tramite un tunnel, senza rendere pubblico quel servizio. Autenticazione e autorizzazioni restano necessarie.
- Per i nuovi Sites negli ambienti aziendali con residenza dati UE o USA, archiviazione e hosting supportati seguono la regione; i Sites esistenti non vengono migrati automaticamente.
- Se sei un cliente Redomino, ci pensiamo noi. Negli interventi concordati possiamo aiutarti a verificare ruoli, permessi e flussi prima di collegare strumenti aziendali a ChatGPT.
 Se sei un cliente Redomino, ci pensiamo noi. Negli interventi concordati possiamo aiutarti a verificare ruoli, permessi e flussi prima di collegare strumenti aziendali a ChatGPT.
Cosa cambia per chi usa il sistema?
- Per chi lavora con file e strumenti aziendali: l’accesso diventa più diretto, ma continua a vedere soltanto ciò che il proprio account Google o Microsoft gli consente già di vedere.
- Per chi amministra ChatGPT: app esterne, controlli sui contenuti e plugin diventano più governabili da interfacce centrali. Meno caccia al permesso disperso, almeno sulla carta.
- Per chi gestisce sistemi e reti: i tunnel permettono a un Site di dialogare con un servizio interno senza pubblicarlo sul web. Il tunnel collega; non sostituisce autenticazione, limiti e test.
- Per privacy, sicurezza e compliance: residenza di archiviazione, residenza dell’elaborazione e dati inviati ad app esterne restano piani distinti da controllare uno per uno.
Perché questa novità conta nel lavoro quotidiano
Tra il 15 e il 16 ottobre 2026 OpenAI ha aggiornato diversi controlli per ChatGPT Enterprise. Insieme descrivono un cambiamento concreto: ChatGPT può entrare più profondamente nei processi aziendali, mentre l’organizzazione decide con maggiore precisione chi può usare ogni collegamento.
La novità riguarda persone che consultano documenti, amministratori del workspace, cioè l’ambiente aziendale condiviso, team IT e responsabili dei dati. Non è un nuovo modello né una funzione dell’API OpenAI. Il rilascio è graduale e dipende da piano, configurazione e ruolo: avere Enterprise non significa vedere subito ogni opzione.
Un Site può collegarsi a servizi interni senza renderli pubblici?
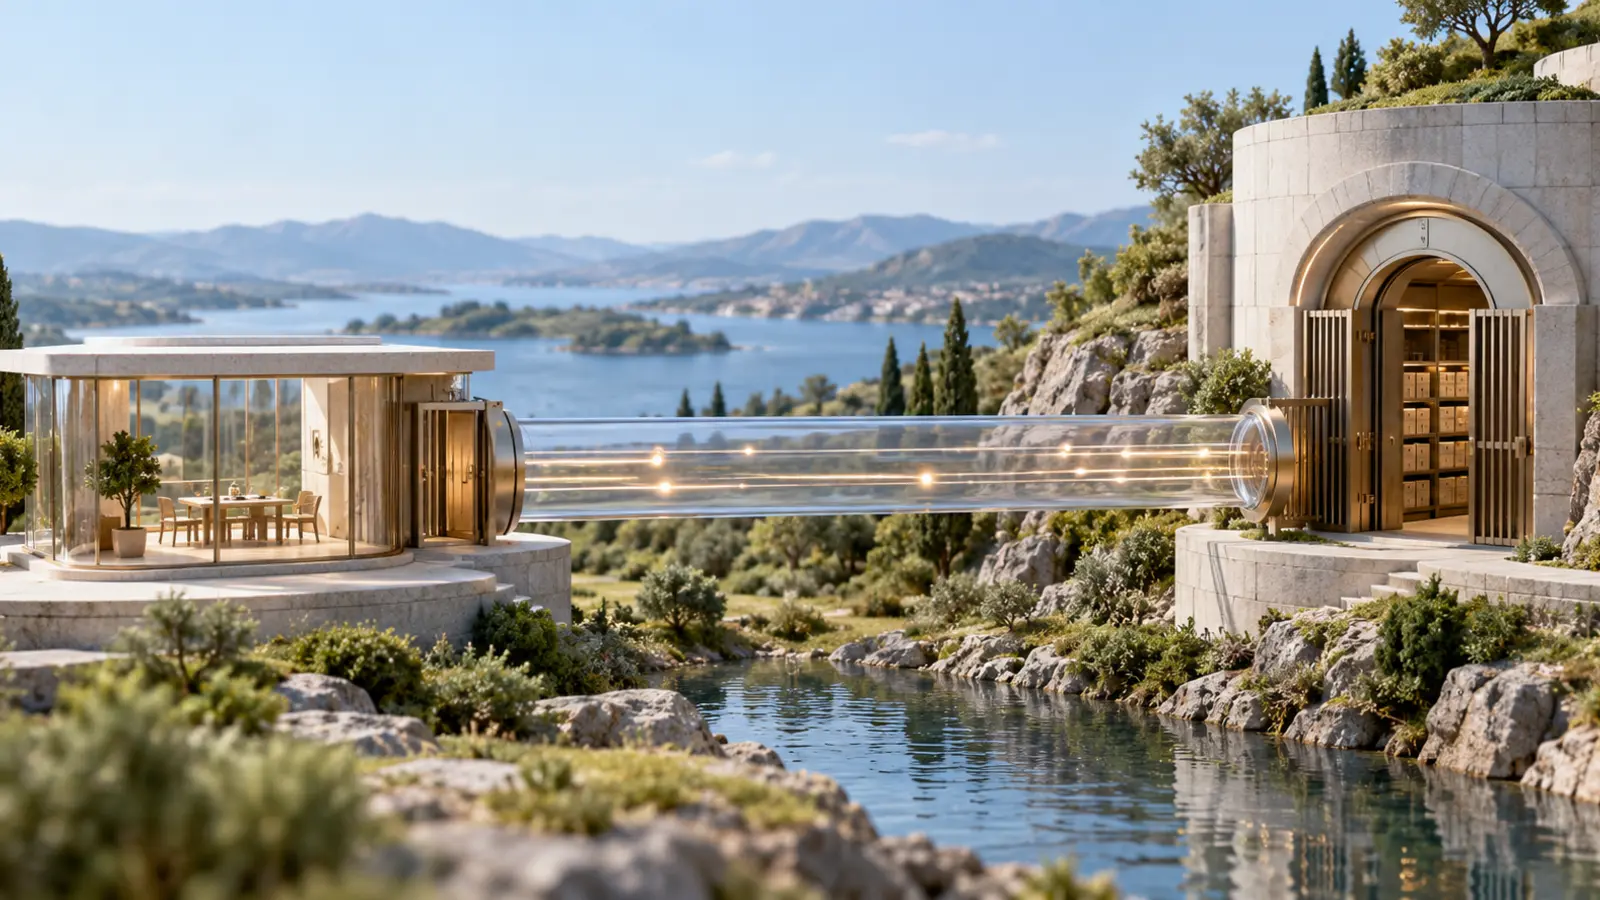
Sì, per i workspace Enterprise idonei in cui la funzione è stata abilitata. I nuovi tunnel di ChatGPT Sites permettono a un Site di raggiungere, per esempio, un’API di inventario nella rete privata. Il team IT esegue un piccolo client su un computer o server che può raggiungere il servizio.
Un Site interno potrebbe così consultare disponibilità di magazzino senza spostare il sistema su Internet. Il tunnel è però soltanto la strada: non decide quali dati mostrare, non autentica gli utenti e non apre l’intera rete. OpenAI consiglia di limitare dati e azioni e di provare il collegamento con dati non sensibili. Collegare il tunnel e pubblicare il Site richiedono permessi separati: una galleria privata non diventa una piazza solo perché le abbiamo costruito un corridoio.
Che cosa cambia per app e documenti aziendali
OpenAI ha ritirato i connettori di sincronizzazione gestiti dagli amministratori e indica ora le app in tempo reale di Google Drive, SharePoint e Microsoft Teams. In alcuni workspace Enterprise si possono ammettere o bloccare interi Drive condivisi, raccolte SharePoint o team Microsoft; Outlook può escludere messaggi con determinate etichette di riservatezza.
Restano validi i permessi del fornitore: chi non può aprire un file in Drive non riceve una chiave magica da ChatGPT. L’amministratore può aggiungere altre restrizioni. Il vantaggio è lavorare su contenuti aggiornati; il compito nuovo è rivedere le vecchie regole, perché le selezioni della sincronizzazione non descrivono più l’accesso dell’app in tempo reale.
Su questo tema abbiamo già raccontato l’esperienza con ChatGPT e Google Drive e il nuovo ambiente di lavoro di ChatGPT Spazio. Il nuovo tassello riguarda la gestione aziendale: chi autorizza l’uso delle fonti, con quali limiti e per quali ruoli.
Un pannello più centrale per app esterne e plugin
La pagina External access riunisce i controlli su accesso tramite ChatGPT, app collegate e utenti. L’approvazione dell’organizzazione non collega automaticamente gli account: ogni persona autorizza ancora l’accesso con i propri permessi. Gli amministratori possono anche gestire fino a 25 plugin alla volta e, dove disponibile, differenziarli per ruolo. Dipendenze, app richieste e permessi del fornitore restano da controllare.
Residenza dei dati: la parola “Europa” non chiude la verifica
Nei workspace con residenza dei dati negli Stati Uniti o nell’Unione europea, i nuovi Sites usano la regione configurata per le parti supportate di archiviazione e hosting. Quelli esistenti non vengono trasferiti automaticamente.
Residenza dei dati archiviati e residenza dell’elaborazione del modello non sono la stessa cosa. Alcune operazioni, metadati e integrazioni esterne possono seguire regole diverse. Un’azienda italiana deve quindi verificare regione del workspace, data di creazione del Site, app collegate e condizioni dei fornitori: una sola spunta “UE” non sostituisce questa mappa.
Che cosa conviene fare prima di attivare le novità
- Inventariare i collegamenti: quali app, plugin, Sites e servizi privati servono davvero?
- Separare i ruoli: chi usa il contenuto, chi pubblica, chi gestisce il workspace e chi controlla la rete?
- Applicare il minimo accesso necessario: limitare dati e azioni prima di allargare il gruppo di utenti.
- Provare due casi: un contenuto consentito e uno che deve restare bloccato. Il secondo test spesso racconta più del primo.
- Registrare le decisioni: permessi, responsabili, scadenze di revisione e procedura di rimozione dell’accesso.
Questa è un’applicazione concreta dello stesso principio descritto nel nostro approfondimento sugli agenti AI e il cambiamento del lavoro: più capacità richiedono una regia migliore, non soltanto più entusiasmo.
Domande frequenti
Queste funzioni sono già disponibili in Italia?
OpenAI non indica un’esclusione geografica per l’Italia, ma parla di distribuzione graduale verso workspace idonei. La presenza effettiva dipende dal piano, dalla configurazione del tenant e dai ruoli assegnati.
I tunnel rendono sicuro qualsiasi servizio interno?
No. Evitano di dover rendere pubblicamente raggiungibile il servizio, ma non sostituiscono autenticazione, autorizzazioni, limiti di rete, gestione delle credenziali e test.
Un amministratore può vedere automaticamente tutti i file dei dipendenti?
No. Continuano ad applicarsi i permessi presenti in Google o Microsoft, insieme alle restrizioni impostate nel workspace ChatGPT e alle autorizzazioni concesse dal singolo utente.
I Sites esistenti vengono spostati nella regione europea?
No. OpenAI specifica che i Sites esistenti non vengono migrati automaticamente. Il supporto regionale riguarda i nuovi Sites e solo archiviazione e hosting compresi nell’ambito documentato.
È una novità dell’API OpenAI?
No. Le funzioni descritte riguardano ChatGPT Enterprise e la sua amministrazione. La residenza dei dati dell’API ha documentazione e condizioni separate.
Vuoi capire quali collegamenti hanno davvero senso?
Prima di attivare tutto, conviene partire da un processo reale: quale informazione serve, chi deve usarla, quale azione deve compiere e quale dato non deve mai attraversare il collegamento. Se vuoi fare ordine tra possibilità, permessi e lavoro quotidiano, richiedi un Momento Redomino.
Fonti ufficiali
- OpenAI — ChatGPT Enterprise and Edu release notes, aggiornamenti del 15 e 16 ottobre 2026.
- OpenAI — Managing ChatGPT Sites for your workspace, consultata il 17 ottobre 2026.
- OpenAI — Connecting ChatGPT Sites to private services with tunnels, consultata il 17 ottobre 2026.
- OpenAI — Data residency and inference residency for ChatGPT, consultata il 17 ottobre 2026.
- OpenAI — Admin controls, security, and compliance for plugins and apps, consultata il 17 ottobre 2026.