«Prima un collegamento aziendale era aperto a tutti o a nessuno. Ora l’amministratore può decidere quali ruoli lo usano.»
Da sapere in breve
- La novità: Perplexity Enterprise permette di limitare ogni collegamento aziendale a ruoli specifici, invece di scegliere soltanto “tutti” o “nessuno”.
- L’esempio: il collegamento a Microsoft 365 può essere riservato al gruppo che gestisce documenti interni, senza renderlo disponibile a tutta l’organizzazione.
- Per chi: amministratori dei piani Enterprise con supporto commerciale; non è un’opzione per tutti gli account Perplexity.
- Attenzione: i collegamenti già attivi restano accessibili a tutti finché un amministratore non cambia le regole; la funzione non revoca i permessi OAuth concessi ai servizi esterni.
Cosa cambia per chi usa Perplexity in azienda?
Per l’amministratore: prima poteva attivare un connettore per tutti o disattivarlo per tutti; ora può concederlo a tutti, ai soli amministratori o a ruoli scelti. Per esempio, può far consultare il connettore Microsoft 365 al team che lavora sui documenti, senza aprirlo a tutta l’azienda. Serve un piano Enterprise con supporto commerciale e una configurazione esplicita.
Per i collaboratori: chi ha il ruolo autorizzato potrà continuare a usare il collegamento; gli altri lo vedranno come non disponibile. I connettori già attivi non vengono ristretti automaticamente quando la funzione arriva.
Non cambia il collegamento: cambia chi può usarlo
Il 19 ottobre 2026 Perplexity ha annunciato controlli di accesso basati sui ruoli per i connettori di Perplexity Enterprise. I connettori collegano Perplexity a strumenti e archivi aziendali: per esempio Microsoft 365, Slack o Salesforce. La novità non aggiunge automaticamente questi servizi né collega account al posto dell’utente. Offre agli amministratori una regola più precisa per gestire i connettori già aggiunti all’organizzazione.
Prima, il controllo principale era “attivo per tutti” oppure “spento per tutti”. Ora, quando un connettore è attivo, l’amministratore può consentirlo a tutti i membri, ai soli amministratori o a uno o più ruoli personalizzati. Una persona può usarlo se il connettore è attivo e almeno uno dei suoi ruoli è autorizzato. L’azienda può inoltre scegliere che i nuovi connettori arrivino disattivati, così da sottoporli a una verifica prima di aprirli ai colleghi.
Un esempio semplice: documenti interni, accesso non universale
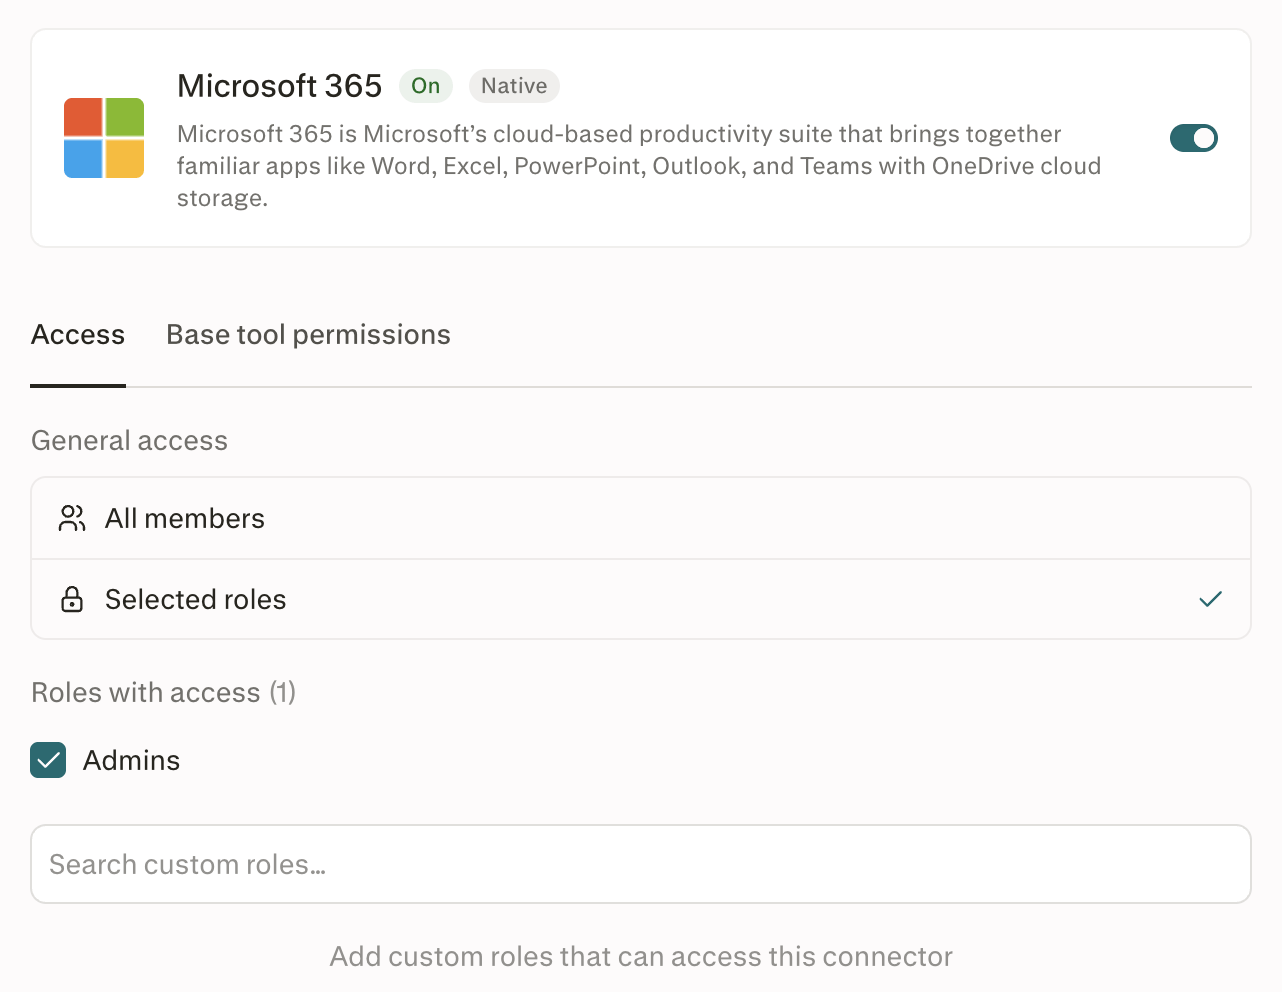
Immagina che una società abbia collegato Microsoft 365 a Perplexity. Prima, una volta attivo, quel connettore poteva essere disponibile a tutti. Adesso l’amministratore può limitarlo, per esempio, al gruppo che gestisce procedure e documenti, oppure agli amministratori. È una regola organizzativa: non significa che Perplexity abbia creato quel gruppo, né che abbia deciso quali file siano riservati.
Le autorizzazioni sono basate sui ruoli, non sulle singole persone. Se qualcuno appartiene a più ruoli e anche uno solo è autorizzato, può usare il connettore. Inoltre, togliere un ruolo da Perplexity non revoca l’autorizzazione OAuth già concessa dentro Microsoft o un altro servizio: se serve revocare anche quella, va fatto separatamente.
Che cosa verificare prima di attivare la regola
La funzione è disponibile per i piani Enterprise con contratto tramite il team commerciale. Per configurarla serve il permesso “Manage connector defaults” e l’accesso alle impostazioni dell’organizzazione sul web. I ruoli personalizzati, i gruppi e la sincronizzazione SCIM dipendono dal piano. Le fonti consultate non specificano disponibilità per singoli Paesi né una versione italiana dell’interfaccia: conviene verificare l’account e il proprio referente Perplexity.
Al momento dell’aggiornamento, i connettori già attivi restano attivi per tutti: la nuova funzione non stringe da sola gli accessi esistenti. Per una prova prudente, l’amministratore può scegliere un connettore non critico, assegnarlo a un ruolo ristretto, verificare l’accesso con un utente autorizzato e uno escluso e controllare il registro delle modifiche. È una verifica consigliata, non un test svolto da Redomino.
In sintesi, il cambiamento può aiutare un’organizzazione a distribuire l’uso degli strumenti collegati per gruppi di lavoro e a controllare l’arrivo di nuovi connettori. Non sostituisce una revisione dei permessi nei servizi collegati, né una valutazione complessiva della gestione dei dati.
Per inquadrare questo sviluppo nel panorama più ampio degli assistenti, leggi anche il confronto tra le principali AI per il lavoro. Redomino descrive i propri servizi digitali partendo dal problema e dal risultato da ottenere: scopri l’approccio e i servizi. Questo non significa che Redomino fornisca o gestisca Perplexity Enterprise come servizio standard.
Domande frequenti
La funzione è disponibile per chiunque abbia Perplexity?
No. Perplexity la indica per i piani Enterprise con supporto commerciale. Gli account personali e gli altri piani non vanno considerati inclusi senza conferma del fornitore.
I collegamenti esistenti vengono limitati automaticamente?
No. Quelli già attivi conservano l’accesso per tutti finché un amministratore non modifica la lista dei ruoli autorizzati.
Rimuovere un ruolo disconnette anche Microsoft 365 o Slack?
No. Il controllo limita l’uso del connettore da Perplexity, ma non revoca da solo le autorizzazioni OAuth già concesse al servizio esterno. Quelle vanno gestite separatamente.
Fonti ufficiali
- Perplexity Changelog, “Ultrafast Computer models, Decisions API, and connector controls”, 19 ottobre 2026.
- Perplexity Help Center, “Role-based access control for connectors”.
Vuoi capire se un nuovo strumento digitale risolve davvero un problema concreto? Concediti un Momento Redomino: raccontaci il processo da migliorare e valutiamo insieme le opzioni, senza dare per scontato che serva una nuova piattaforma.