«Prima, in alcune configurazioni, un visitatore poteva ottenere l’elenco di utenti e gruppi. Con Plone 6.2.2.1 quell’elenco torna dietro la porta giusta.»
Da sapere in breve
Aggiornamento dell’11 novembre 2026. Il 10 novembre il team Plone ha pubblicato una correzione distinta da quella raccontata qui: una combinazione di problemi può permettere anche a un visitatore senza account di eseguire programmi sul server. Fermarsi alla 6.2.2.1 non basta per questa nuova correzione. Il nuovo problema interessa tutte le serie supportate: 6.0, 6.1 e 6.2. Sono disponibili i rilasci completi 6.0.16, 6.1.6 e 6.2.3; il bollettino indica anche i singoli pacchetti corretti. In alternativa esiste Products.PloneHotfix20261110, un componente correttivo compatibile anche con alcune serie precedenti, da Plone 4.3. Dopo l’intervento vanno riavviate tutte le istanze dell’applicazione. La disponibilità eccezionale per versioni vecchie non ne ripristina il supporto.
Controllare anche i dati salvati. Una regola usata per conservare le versioni dei contenuti, se alterata prima della correzione, può restare nel database, l’archivio del sito. Con il componente Products.CMFEditions aggiornato, un amministratore con ruolo Manager può confrontare le regole con quelle predefinite dalla pagina @@check-modifier-conditions; il componente correttivo segnala le differenze nel registro di avvio. Una differenza può essere legittima: va verificata, non cancellata alla cieca. Se non è riconosciuta, il team chiede di trattare il server come compromesso. Installare la correzione, da solo, non prova che il sito non sia stato attaccato. Vanno inoltre collaudati script e modelli personalizzati, perché i controlli diventano più restrittivi. Istruzioni e compatibilità sono nel bollettino ufficiale del 10 novembre.
Aggiornamento del 12 novembre 2026 — due controlli per chi passa a Plone 6.2.3. Se usi l’interfaccia classica e il sito si apre sotto un percorso come /Plone, verifica in prova che la vista Contenuti mostri i documenti di una cartella già popolata. Se la radice esposta dal sistema di hosting è sopra il portale Plone, nella configurazione descritta nella segnalazione del progetto, l’elenco può risultare vuoto anche quando i documenti ci sono. La 6.2.3 fissa plone.app.querystring alla versione 3.1.1; per questo caso il manutentore indica la correzione 3.1.2, pubblicata l’11 novembre. Chi gestisce le dipendenze deve provarla e verificare di nuovo l’elenco prima di portarla in produzione.
Se durante l’aggiornamento compare un errore su pkg_resources, controlla se un componente aggiuntivo usa ancora quel modulo. La 6.2.3 indica setuptools 84.2.1 nei vincoli ufficiali; il modulo era stato rimosso dalla versione 82. Il caso riportato nella comunità riguarda componenti non aggiornati: verifica se ne esiste una versione compatibile. Questi controlli servono a preparare l’intervento, non a rinunciare alla correzione di sicurezza.
Il contesto storico: le sezioni seguenti descrivono il diverso problema del 22 ottobre, relativo agli elenchi di utenti e gruppi. Le indicazioni di allora non sostituiscono l’intervento del 10 novembre.
- La novità: Plone 6.2.2.1 corregge un problema che poteva mostrare identificativi e nomi completi di utenti e gruppi a chi non aveva effettuato l’accesso.
- Il problema del 22 ottobre non riguarda ogni sito: il rischio interessa le installazioni con Plone REST API attiva e due impostazioni di protezione non abilitate.
- La correzione del 22 ottobre: era inclusa nella 6.2.2.1; per le serie 6.0 e 6.1 era disponibile il componente corretto. Per l’intervento oggi necessario valgono i riferimenti del 10 novembre indicati sopra.
- Non c’è solo Plone: il rilascio aggiorna anche certificati e librerie Python coinvolti in avvisi di sicurezza separati.
- Se sei un cliente Redomino, ci pensiamo noi.
Verifichiamo versione, configurazione e percorso di aggiornamento nell’ambito degli interventi Plone concordati.
 Se sei un cliente Redomino, ci pensiamo noi.
Cosa cambia per chi usa o gestisce un sito Plone?
- Per chi visita il sito: non cambia l’esperienza normale di navigazione.
- Per chi ha un account: identificativo e nome completo non dovrebbero più essere elencabili da un visitatore anonimo attraverso l’endpoint coinvolto.
- Per chi amministra il portale: va controllata la versione e, se il sito rientra nel caso descritto, va aggiornato e verificato.
- Per chi sviluppa e gestisce l’infrastruttura: oltre al pacchetto Plone vanno considerati i nuovi vincoli per pip, certifi, Pillow e le immagini Docker.
L’esempio più semplice: immagina l’elenco telefonico interno di un’organizzazione. Prima, in una configurazione precisa, la porta era aperta anche a chi passava dal corridoio. La correzione rimette l’elenco dietro il controllo dei permessi. L’avviso non indica esposizione di password o contenuti privati, ma nomi e identificativi sono comunque informazioni da non lasciare in vetrina.
Da un elenco aperto a un elenco protetto
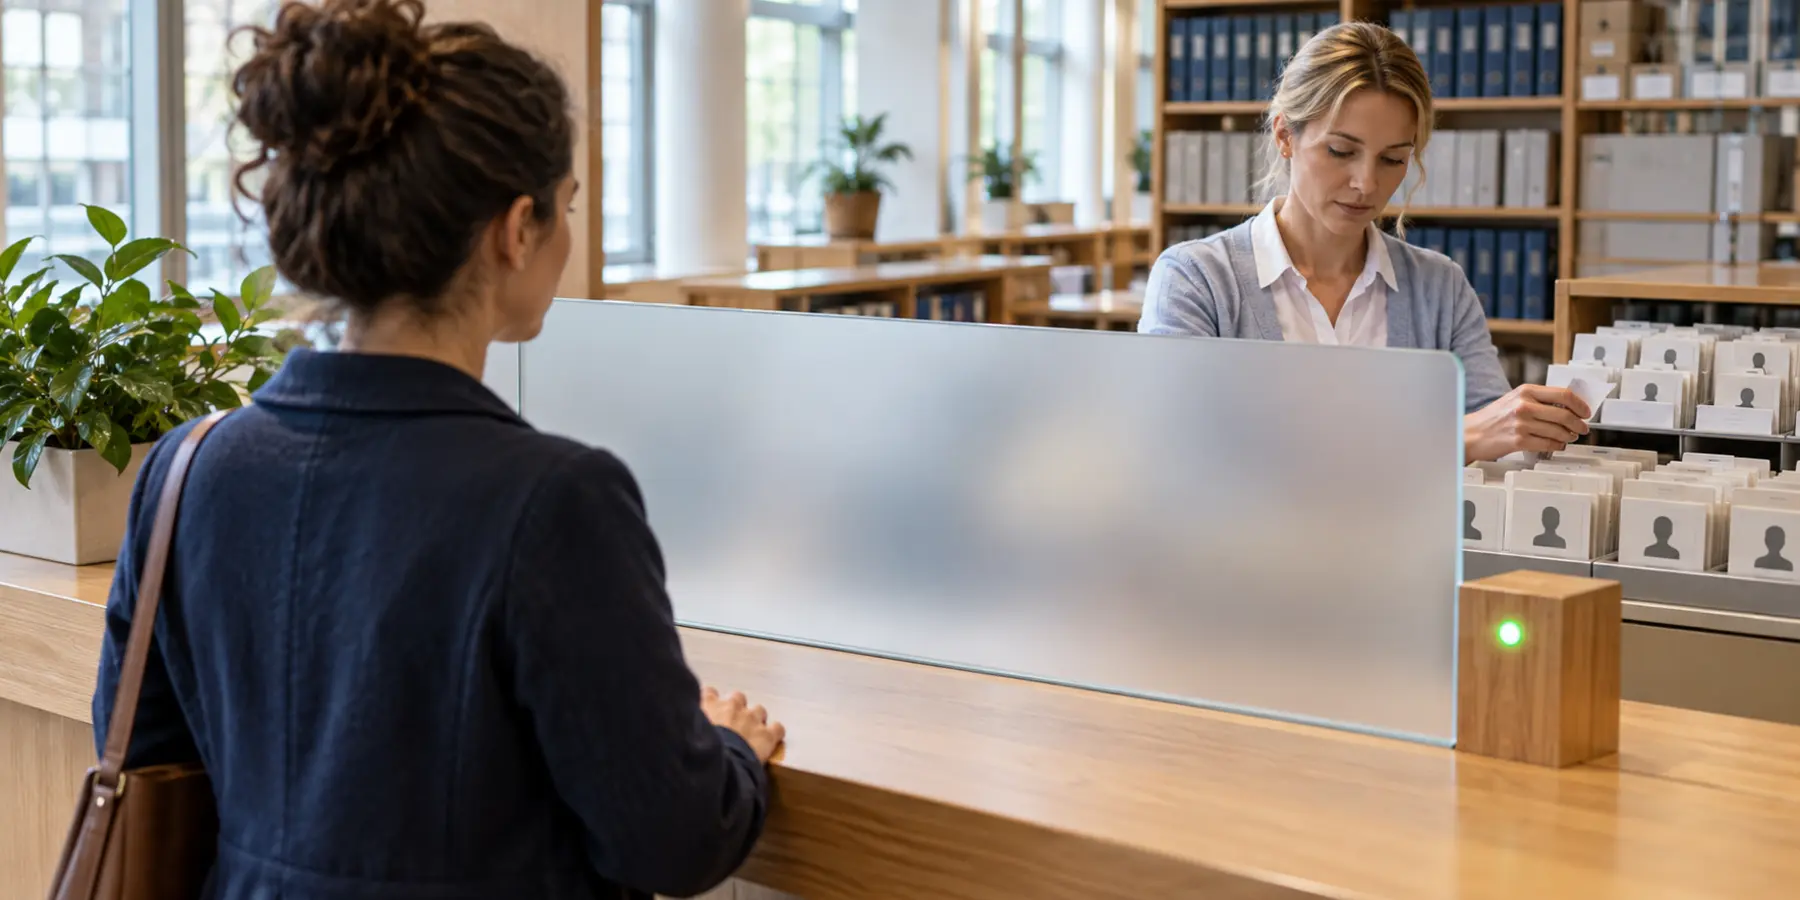
Il 22 ottobre 2026 il team Plone ha pubblicato Plone 6.2.2.1, definendolo un rilascio dedicato alla sicurezza. La correzione principale riguarda plone.app.content, un componente usato anche dall’interfaccia REST API, cioè il collegamento che permette ad applicazioni e interfacce di dialogare con Plone.
Secondo l’avviso ufficiale, un utente non autenticato poteva interrogare alcuni vocabolari e ricevere l’elenco di utenti e gruppi, compresi identificativo e nome completo. Il problema è classificato come moderato, con punteggio CVSS 5,3 su 10: non consente di modificare dati, bloccare il sito o leggere password, ma rappresenta una divulgazione di informazioni.
La condizione conta. Sono interessati i siti che hanno la REST API attiva e non hanno abilitate le opzioni “many users?” e “many groups?”. Non basta quindi leggere “uso Plone” per concludere “sono esposto”. Serve guardare la configurazione reale.
Quale aggiornamento serviva per il problema del 22 ottobre?
Per Plone 6.2 la strada più lineare è passare alla versione 6.2.2.1, che include plone.app.content 5.0.1 e gli altri aggiornamenti indicati dal progetto. Per Plone 6.0 e 6.1 la correzione è disponibile in plone.app.content 4.2.1.
Esiste anche una mitigazione temporanea: attivare le due impostazioni “many users?” e “many groups?” nel pannello Utenti e gruppi. È utile quando non si può aggiornare nello stesso momento, ma non sostituisce una manutenzione completa. Dopo l’aggiornamento si può inoltre restringere ulteriormente il permesso “List portal members”, valutando prima l’effetto sulla ricerca dei membri.
Un aggiornamento di sicurezza non è il momento ideale per improvvisare in produzione. La sequenza sensata è breve: controllare versione e configurazione, preparare un ambiente di prova, aggiornare, verificare accesso, ricerca utenti e integrazioni, poi distribuire con un piano di ritorno.
Perché il rilascio aggiorna anche certificati e immagini?
Plone 6.2.2.1 raccoglie anche correzioni legate a un incidente separato nei certificati eMudhra/emSign. Il progetto Python ha raccomandato di aggiornare almeno pip 26.2.2, certifi 2026.10.19 e, per chi lo usa, uv 0.13.4. Le immagini Docker di Plone sono state ricostruite con basi di sistema più recenti.
In parole povere, non basta cambiare una riga del sito: se l’installazione vive in un contenitore costruito prima della correzione, può essere necessario ricostruirlo senza riutilizzare i vecchi livelli. Il rilascio aggiorna anche Pillow; la versione 13 richiede Python 3.11 o successivo, mentre Plone 6.2.2.1 mantiene per ora una versione precedente su Python 3.10.
Qui c’è un secondo promemoria operativo: Plone 6.2.2.1 supporta ancora Python 3.10, ma le note annunciano che il supporto verrà abbandonato presto. Chi lo utilizza dovrebbe includere il passaggio a una versione Python più recente nella prossima manutenzione, non aspettare che diventi un’emergenza con calendario e caffè.
Quanto era urgente la correzione del 22 ottobre?
La vulnerabilità Plone è valutata moderata, non critica. Tuttavia l’accesso non richiede autenticazione né interazione dell’utente e la correzione è già disponibile. Per un portale con molti account, dati personali o accesso pubblico alla REST API, la verifica va fatta subito e l’aggiornamento pianificato con priorità.
Non possiamo dedurre dall’annuncio se un singolo sito sia stato consultato in passato. L’avviso descrive una possibilità tecnica e una correzione; non dimostra un attacco. Per questo l’azione corretta non è alimentare il panico, ma raccogliere evidenze: versione installata, impostazioni, log disponibili, dipendenze e risultato dei test dopo l’intervento.
Tre domande rapide
Il problema espone password o contenuti riservati?
L’avviso ufficiale parla di identificativi e nomi completi di utenti e gruppi. Non attribuisce al problema accesso a password, modifica dei dati o indisponibilità del servizio.
Se ho Plone 6.2 devo aggiornare direttamente?
La 6.2.2.1 conteneva le correzioni del 22 ottobre. Dal 10 novembre è disponibile la 6.2.3 per il nuovo problema: fermarsi alla versione precedente non basta. Prima della produzione vanno verificati componenti aggiuntivi, integrazioni e procedura di ritorno.
Quale mitigazione temporanea era indicata per il problema del 22 ottobre?
Per il problema del 22 ottobre era indicato di abilitare “many users?” e “many groups?” e pianificare l’aggiornamento. Queste impostazioni non proteggono dal diverso problema del 10 novembre: per quello servono le correzioni indicate nell’avvertenza iniziale.
La verifica indicata dopo il rilascio del 22 ottobre
Per chi gestisce un portale Plone, la priorità è semplice: identificare versione, uso della REST API e impostazioni coinvolte. Se il sito rientra nel caso, si prepara e prova l’aggiornamento; se non rientra, si documenta il controllo e si verifica comunque lo stato delle dipendenze.
Per analizzare versione, componenti e percorso di prova è disponibile il servizio Redomino di migrazione e aggiornamento Plone. Se stai valutando una modernizzazione più ampia, puoi leggere anche la nostra guida alla migrazione da Plone 5 a Plone 6 e l’approfondimento su quando scegliere Plone per siti e portali.
Fonti ufficiali
- Plone/Zope Security Team — bollettino del 10 novembre 2026.
- Plone 6.2.3 — rilascio completo del 10 novembre 2026.
- Products.PloneHotfix20261110 — compatibilità, installazione e controlli.
- Plone 6.2.2.1 — note di rilascio, 22 ottobre 2026.
- Plone — avviso GHSA-vhwp-qc29-j4xp sulla divulgazione di informazioni.
- Plone/Zope Security Team — correzioni del 22 ottobre 2026.
- Python Packaging — indicazioni sull’incidente dei certificati eMudhra/emSign.
Momento Redomino
Quale intervento serve al tuo portale?
Partiamo da versione, componenti e controlli già svolti per definire il percorso di aggiornamento.
Le buone scelte liberano tempo.